Una clave no basta
Una clave larga que abre todas las demás parece suficiente. No lo es. Le falta algo que tienes, además de algo que sabes.
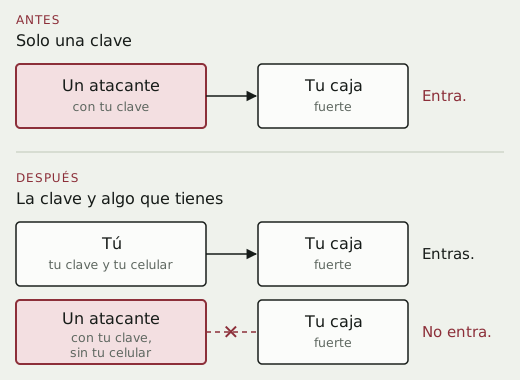
Una clave larga y única, que abre un gestor con todas las demás, parece suficiente. No lo es. Si alguien te la ve mientras la escribes, o te la saca con un correo falso, abre la caja entera. Da lo mismo lo larga que sea.
Por eso se le agrega un segundo factor: algo que tienes, además de algo que sabes. Ya lo conoces. Es la clave dinámica que te pide el banco para transferir: aunque alguien sepa tu clave, sin tu celular no entra.
Actívale un segundo factor a tu gestor,En 1Password ya viene de fábrica: guarda una llave secreta en tu celular y en tu computador, y desde otro equipo tu clave sola no basta. En Bitwarden lo activas tú. Si usas el del iPhone o el de Google, el segundo factor va en tu cuenta de Apple o de Google. y de paso a tu correo. Yo uso una app autenticadora en el celular; para partir sirven Google Authenticator o Authy. Hay otras opciones,Un código por SMS, que es mejor que nada pero te pueden robar el número, o una llave física, una especie de pendrive que conectas para entrar. y cuál te conviene da para otro post.
El costo es que ahora el celular también importa. Si lo pierdes, quedas fuera. Por eso tu gestor y los demás servicios te dan unos códigos de respaldo.En 1Password se llaman kit de emergencia: un PDF con lo necesario para entrar desde un equipo nuevo. Imprímelos y guárdalos en papel, lejos del computador. Y en 1Password o Bitwarden tu clave no tiene “olvidé mi clave”: nadie te la puede devolver. Anótala en ese mismo papel.
Hoy, entra a la configuración de seguridad de tu correo y mira si tiene segundo factor. Si no tiene, actívalo. Si es por SMS, cámbialo por una app autenticadora.
Así lo hago yo. Si tú lo haces distinto, cuéntame por LinkedIn.