No te acuerdes de tus claves
No te puedes acordar de cuarenta claves, y repetirlas es justo lo que el atacante espera. Acuérdate de una sola, y que una app guarde el resto.
Te dicen que uses una clave larga, segura, con caracteres y cosas en cada sitio. Es buen consejo, pero ¿cómo nos vamos a acordar cuando tengamos cuarenta sitios? Piensa en cuántos números de teléfono te sabes de memoria: el tuyo, y ojalá, el de tu mamá.
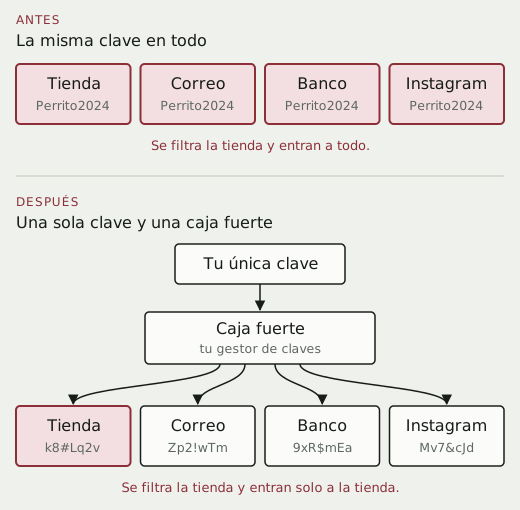
Una solución que se te puede ocurrir es que ocupemos la misma clave en todos lados, pero eso es justo lo que un atacante está esperando. Si compraste en una tienda y esa tienda sufre una filtración, tus credenciales van a terminar publicadas en internet. Tomarán tus credenciales y van a ir al banco, al Instagram y etc. Si la clave era efectivamente la misma, FIN.
Yo siempre digo que antes de resolver algo hay que definir bien el problema. Y acá el problema es que son muchas claves para tu cerebruto.
Cómo lo hago yo. Me acuerdo de una pura clave,Que sea larga, de unas cuatro o cinco palabras random, tipo jurel-lampara-nube-cordillera (es un ejemplo). que no esté usando en ningún otro sitio. Con esa clave abro mi Caja Fuerte de claves, que me guarda y escribe las claves donde yo quiero. Entonces, tú te preocupas de saber sólo la clave de la caja fuerte. No te vas a saber ni una más, pero está bien, es lo que queremos, si un día necesitas una sólo vas y abres la caja y allí va a estar. Si se filtra la tienda, la tienes que cambiar, pero sólo la clave de la tienda. ¿Se entiende?
Cajas fuertes hay varias. Bitwarden es gratis, 1Password es pagado, y si no quieres instalar nada tu celular ya trae una, Contraseñas en el iPhone y el gestor de Google en Android.
Ahora, tienes claro que si se te pierde esa clave, FIN. Cómo protegerla es la próxima nota.
Lo primero que puedes hacer hoy es entrar a haveibeenpwned.comEs seguro. Lo creó Troy Hunt, un investigador de seguridad australiano, y decenas de gobiernos lo usan para proteger a sus ciudadanos. Fíjate que solo te pide el correo, y si algún sitio te pide la clave para decirte si se filtró, desconfía. y poner tu correo. Está en inglés… si te sale Oh no — pwned! tu correo apareció en alguna filtración, y si te sale Good news — no pwnage found!, no. Si apareció y usas la misma clave en todos lados, parte por cambiar la del correo y que la guarde el gestor. Las demás las vas cambiando de a una, a medida que vayas entrando.
Así lo hago yo. Si tú lo haces distinto, cuéntame por LinkedIn.